
Headlamp smiling shark, aliexpress, 230 Grad, 450 lumen, geschenkt bekommen.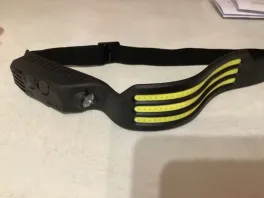
Beiträge von tonsound
-
-
Bei den Lancoms gibts in der Firewalleinstellung einen Schalter um die DoS Pakete zu verwerfen (default) und die IP zu sperren (nicht default). Hier auf paar Minuten oder Stunden gestellt und Schluss ist, ebenso bei IDS.
Glaskugel: vl. waren die Slowdowns diese Forums auch DoS Attacken. Wenn man nichts findet und es von selbst wieder schneller wird ist dies zu vermuten.
Never do: Apache direkt im Internet weil sonst der Server u.U. komplett steht (bei Lancoms wirds nur langsam) und keiner administriert in der Regel mehr Apache und Postfächer per Hand.
In der Regel hat man Firewall mit Portforward (80,443) an Apache und Multihome Admin Software für mehrere Webs auf einem Apache, ssl administriert die Multihome SW. Und etwas wie Snort (ids) und Nagios (Monitoring) sendet in Echtzeit Fehler an ein Handy.
ggf mal das Forum testen https://ddos-test.com/
-
Es war keine Frage von mir sondern ein Hinweis.
Seit heute 8:25 Uhr ist alles vorbei.
Die IP Adressen waren aus Ranges von Brasilien, ich hab die Betreiber mit Hinweis auf Weitergabe an "law enforcement agencies" angemailt und auch Strafanzeige (mit Logauszug) gegen unbekannt bei der örtliche Polizei gestellt. Da kommt aber nichts raus.
Die Lancoms (ca 700,- Euro) sind da schon gut. Der Telekom Techniker kennt die halt auch sehr gut und ging per Fernwartung und ssh drauf. Diese Router Sperren bei DoS nur die jeweilige anfragende IP. Der Rest geht durch d.h. es ist kein kompletter Ausfall sondern nur Verzögerungen bei Webseiten. Die Mails gingen auch langsamer durch, das war aber kein Problem.
Warums aufgehört hat ist unbekannt, scheinbar hat "jemand" reagiert. Zum Thema "ernster DoS", wenn die Schwelle von 100 gleichzeitigen Verbindungen ( defaultschwelle bei Lancoms) von einer IP aus auf Port 443 erreicht ist, dann ist es halt kein regulärer Traffic mehr. Und das war bei mehreren Routern gleichzeitig im Log sichtbar.
Die Server dahinter waren ohne Last, in meinem Datacenter war alles schnell erreichbar. Auch der Zugriff nach aussen war schnell. Das Lancom DoS blocking war effektiv.
-
diese Woche hatte ich auf verschiedenen Servern Probleme mit Zugriffen auf Webseiten, mal ging es, mal nicht. Selbstreparierende Systeme sind aber sehr selten, also hab ich tagelang ( und Nächte auch) gesucht und mit verschiedenen ITlern draufgesehn, Telekom angerufen und Technikersession gemacht. Wir haben alle möglichen Einstellungen getestet, Lancom Router getauscht und Konfigurationen probiert. Dann ging es ne Stunde, dann wieder nicht. Seltsam war dass sich fast keine Kunden gemeldet und beschwert haben. Mails gingen ja durch aber halt langsam.
Des Rätsels Lösung ist, dass es DoS Angriffe sind und das Verwerfen der Pakete vom Router/Firewall erfolgt.
Wie erkennt man das? Wenn in drei verschiedenen Routern mit zig Webs dahinter in den DoS Logs die selben IPs verworfen werden ist es kein reglulärer Traffic mehr.
Fall Jemand derzeit das Phänomen hat, sucht mal in den DoS logs, es wurde diese Woche bei Cloudflare eine grosse DoS Attacke registriert.
-
"Niemals Röhrenverstärker ohne angesteckte Box einschalten" "Wie erkenn ich einen Röhrenamp", "Backline muss mindestens wie bei Status Quo aussehen"
-

Bei allem; was man online kauft und nicht selbst abholt, muss man Totalverlust einplanen.
Das sollte man sich IMMER vor Augen halten.
Wenn ich das nicht selbst abholen & nach dem guten, alten kaufmännischen Grundsatz "Ware gegen Geld" erledigen kann, lass' ich einfach die Finger davon...
Wenn zu weit weg, bestehe ich ab 200 Eur auf eine Privatquittung (wg. Buchhaltung, Finanzamt und so...) per WA, erst kommt die Quittung mit allen Daten wie Anschrift, Mail, Tel oder Handy von Käufer und Verkäufer, händisch unterzeichnet, per Foto gesendet. Dann prüfe ich mit Anruf (dritter Kommunikationsweg ist Mail) und google ihn. Dann Geld transfer. Wenn sich da einer weigert (Datenschutz) dann entscheide ich mich anderweitig denn bei Kauf gibts keinen DS. (Daten sind ja zweckgebunden). Hatte auch schon 200 Eur Verlust, konnte bei Anzeige keine Daten nennen und das Konto war gehacked, das passiert mir kein zweites mal.
-
das ui24r hat ein internes Powersuply, ohne öffnen gehts nicht, bitte Trenntrafo vorschalten.
Falls jemand einzelne self-recovery SMD Sicherungen benötigt bitte melden.
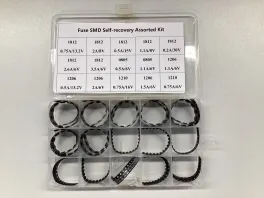
-

Ist da immer noch Seeburg verbaut oder ist das Zeug dem Brand von 2024 zum Opfer gefallen? ->bissele OT - ich weiss


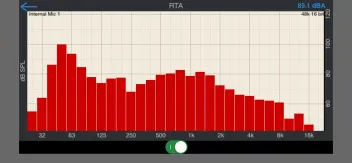
die Freilichtbühne war wohl soweit abseits dass sie nicht brannte und weiterbetrieben wurde. Die Türme mit den LS Öffnungen sind unverändert über die Jahre, auch der FOH ist der selbe. Aber beim Sound könnten sie mal neu einmessen, es war bei 2,5 und 3,15 KHz grundsätzlich zu scharf für meine Ohren. Konnte es auch dann mit Handy-App sehen. Die Subs waren aber phänomenal. Die Headsets waren teils schlecht abgestimmt, keine Kompression, zu viel Dynamik auf den Stimmen. In Summe aber alles gut verständlich, trotz der viele Pferde, Wagentrecks. Letzes Jahr wurde sogar eine Büffelherde durchgetrieben. Wenn nur die Schauspieler manchmal langsamer und deutlicher gesprochen hätten.
-
ich war diese Woche in Pullmann City in der Freilichtbühne bei Winnetou's "Unter Geiern". (Hunde im Publikum sind bereits verboten, wg. Schiessereien) Da gab es grosse Explosionen (Durchmesser ca. 6m?) bei denen man sogar die Hitze spürte. Da würd der Einsatz gut passen um auch die Druckwelle zu spüren.
-
der Vox Ac30 CC custom classics (by Korg) hatte 12" Wharfdale Lautsprecher (serie von 2005-2010)
-
der gelbe screen läuft bei Audizr mit
-
das eine Advanced Spectrum Analyzer Pro ( wer hätte es geahnt
)und das andere Audizr, beides Android.
-
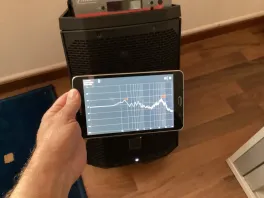
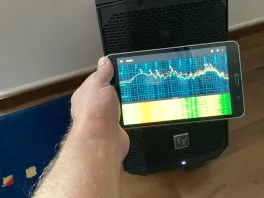
hab da so Tablett dingends.. relativ ungenau, aber besser als nix.
-
ich seh schon die Leute der ersten Reihe mit Magenproblemen sich übergeben wegen der Schwingungen. Man müsste sehen ob sich das als Infraschall Waffe eignet um Grenzen zu kontrollieren.
-
perfekt wenn man einen Vulkanausbruch physisch erlebbar machen will.
-
-

Das ist ja genau mein Vorschlag. Traue Deinen Ohren und höre nicht was Du siehst.
meine Ohren sind mir das Wichtigste und ich begann 1969 im zarten Alter von Sechs meine Instrumental und Gehörbildung. Für meine eigenen Anlagen nehm ich schon mal die "springenden Pegeltöne" aus Weinsberg um eine Prüfung inclusive Raumantwort zu machen.
-
IDN: "Enshittifikation" (lt. Cory Doctorow, 2022, Blog "Social Quitting") statt Fortschritt. Zu deutsch die "Verunsinnigung" (meine Übersetzung) von Produkten ( siehe auch c't neue Ausgabe S. 56)
u.a. die MVP (minimum viable produkt Strategie), Cloudzwang, Accountzwang bezogene Funktionen und Verschlechterung der Produkte.
-
Soll aber nicht heißen das der Subjektive Höreindruck gut war., sondern nur das Du das mit dem Plot so nicht nachweisen kannst!
nachweisen nicht aber abschätzen, es war ein 2500er Zelt, zwei Linearrays je 6 module, 4 Subs auf jeder Seite unter der Bühne. dooch die 50 Hz stimmten, war am Zelteingang gegenüberliegend gemessen mittig, zwar nur mit Handyschätzeisen, aber ich kenne auch 50 und 63 Hz gut mit Gehör. Kick war auch in 400m Entfernung noch das lauteste. Kapelle Marke Powerblaskapelle mixte sich selbst.
-
IDN:
am Sonntag im Bierzelt, wieder mal ein Einton Bass (Linearray mit Subs unter der Bühne) schon fast unangenehm vor dem grossen Zelt (Biergarten). War ja ein Jugendfest. Im Zelt vor der Bühne durchaus ok vom Bass. Aber 20 DB? Sprachmitten und Gitarre, leider Fehlanzeige.